Verwalten Sie die Einwilligung der Nutzer online und gewährleisten Sie PDPA-Konformität
Automatisieren Sie die Verwaltung von Einwilligungen und bringen Sie Ihr Unternehmen mit unserer benutzerfreundlichen, codefreien Lösung für Cookie-Einwilligungen in Einklang mit den gesetzlichen Bestimmungen.
Die Nr. 1-Lösung für Cookie-Einwilligungen, der bereits 1.5 Millionen+ Websites vertrauen


Überprüfen Sie Ihre PDPA-Konformität
CookieYes durchsucht Ihre Website und informiert Sie über die personenbezogenen Daten, die über Cookies erfasst werden.
Das singapurische Gesetz zum Schutz personenbezogener Daten (der Personal Data Protection Act, PDPA) regelt die Erhebung, Nutzung und Weitergabe personenbezogener Daten durch private Organisationen. Der PDPA zielt darauf ab, die personenbezogenen Daten von Einzelpersonen zu schützen, und verpflichtet Organisationen dazu, personenbezogene Daten für rechtmäßige und angemessene Zwecke zu nutzen. Der PDPA wurde 2012 verabschiedet und im November 2020 durch den Personal Data Protection (Änderung) Act 2020 geändert. Der PDPA trat am 1. Februar 2021 in Kraft.
Checkliste für die PDPA-Konformität für Websites
- Einholung der Einwilligung der Nutzer für Cookies und Tracker
- Aufzeichnung der Benutzereinwilligungen zum Nachweis
- Einfügen einer genauen, aktuellen Datenschutzerklärung
- Anmeldung beim „Do Not Call“-Register (DNC)
- Beschränkung der Datenerhebung nur auf legitime Zwecke
- Meldung von Datenschutzverletzungen an Datenschutzbehörden und Nutzer
Einhaltung des PDPA Singapur mit CookieYes
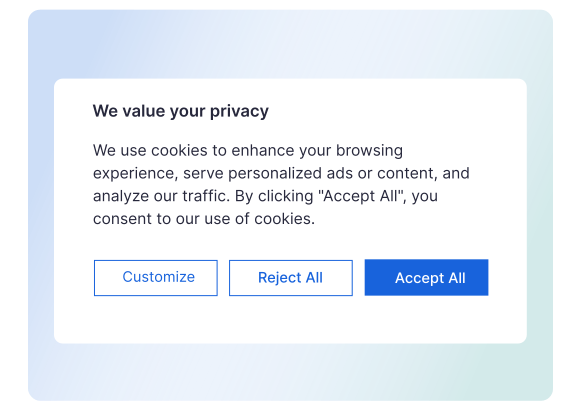
Cookie-Einwilligungsbanner für Besucher anzeigen
Der PDPA verlangt von den Unternehmen, die Nutzer über die Nutzung und Weitergabe personenbezogener Daten zum Zeitpunkt der Erhebung zu informieren und die Nutzer um ihre Einwilligung zu bitten.
With CookieYes you can
- Ihre Website auf Cookies gegen eine Datenbank mit über 100.000 Cookies scannen
- ein individuelles Cookie-Banner anzeigen, das zu Ihrer Marke passt
- ein Widget anzeigen, mit dem Nutzer ihre Einwilligung widerrufen können
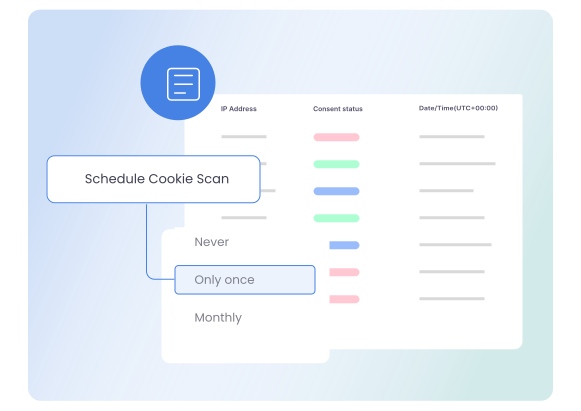
Einwilligungsmanagement automatisieren
Die Unternehmen sollten auch sicherstellen, dass die PDPA-Verpflichtungen in Bezug auf die Einwilligung laufend eingehalten werden, und automatisierte Tools einsetzen.
With CookieYes you can
- alle Cookies von Drittanbietern vor der Einwilligung des Benutzers automatisch blockieren
- Cookie-Scans für eine kontinuierliche Einhaltung der Vorschriften planen
- Protokolle über die Einwillung der Nutzer als Nachweis aufzeichnen
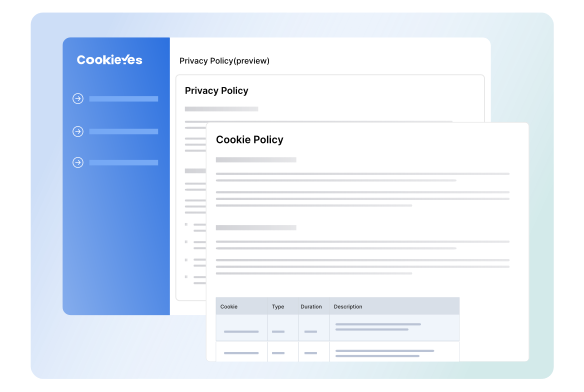
eine konforme Datenschutzerklärung generieren
Nach dem PDPA Singapur müssen Unternehmen den Nutzern mitteilen, zu welchen Zwecken sie personenbezogene Daten erheben, und diese Mitteilung muss leicht zu lesen und zu verstehen sein.
With CookieYes you can
- Verwenden Sie unsere vorgefertigte Richtlinienvorlage
- Erstellen Sie Ihre Datenschutzerklärung in wenigen Minuten
- Kopieren Sie die Erklärung einfach auf Ihre Website
Erfahren Sie mehr über den PDPA Singapur und machen Sie den nächsten Schritt zur Einhaltung der Vorschriften.

Was ist der PDPA Singapur?
Der Personal Data Protection Act ist ein von Singapur erlassenes Gesetz, das die Erhebung, Nutzung und Weitergabe personenbezogener Daten durch Organisationen im privaten Sektor regeln soll. Der PDPA Singapur wurde im Oktober 2012 vom Parlament von Singapur verabschiedet und trat im Juli 2014 vollständig in Kraft.
Der Personal Data Protection (Änderung) Act 2020 oder die PDPA-Änderungen wurde im November 2020 verabschiedet. Die erste Reihe von Änderungen trat am 1. Februar 2021 in Kraft, darunter die Pflicht zur Meldung von Datenschutzverletzungen und neue Ausnahmen für die Verarbeitung von Daten ohne Einwilligung. Die Erhöhung der Geldstrafe im Rahmen der Novelle trat am 1. Oktober 2022 in Kraft.

Für wen gilt der PDPA?
Der PDPA Singapur gilt für alle Unternehmen des privaten Sektors, die mit personenbezogenen Daten von Einwohnern Singapurs umgehen. Ähnlich wie die Datenschutzbestimmungen wie die DSGVO in der EU und im Vereinigten Königreich sowie die brasilianische LGPD hat das PDPA Singapur extraterritoriale Reichweite, d. h. Organisationen außerhalb des Landes können zur Einhaltung des Gesetzes verpflichtet werden, wenn sie Daten von Einwohnern Singapurs erheben, nutzen oder weitergeben.
Der PDPA gilt nicht für Organisationen des öffentlichen Sektors, einschließlich Ministerien und Abteilungen der Regierung. Der öffentliche Sektor unterliegt anderen Gesetzen wie dem Public Sector (Governance) Act 2018 und dem Government Instruction Manual on Infocomm Technology & Smart Systems Management.

Welche Rechte haben Verbraucher nach dem PDPA?

Recht auf Information
Das Recht, darüber informiert zu werden, wie ihre personenbezogenen Daten genutzt werden und benachrichtigt zu werden, wenn personenbezogene Daten an Dritte weitergegeben werden.

Recht auf Zugang
Das Recht auf Zugang zu personenbezogenen Daten und auf deren kostenlose Bereitstellung in einem klaren und lesbaren Format.


Was ist die Strafe für die Nichteinhaltung?
Die Höchststrafe für Verstöße beträgt bis zu 10 Millionen SGD (ca. 7,4 Millionen USD) oder 10 % des Jahresumsatzes eines Unternehmens in Singapur. Die Nichteinhaltung von Bestimmungen des PDPA, wie z. B. des „Do Not Call“-Registers, wird bei Verurteilung mit einer Geldstrafe von bis zu 7.400 USD und/oder einer Freiheitsstrafe von bis zu drei Jahren geahndet.
Einzelpersonen, die infolge eines Verstoßes gegen den PDPA einen Verlust oder Schaden erleiden, haben ein privates Klagerecht und können ein Zivilverfahren gegen Organisationen einleiten.
Häufige Fragen zur Einhaltung des PDPA
Die erste Reihe von Änderungen, die durch den Personal Data Protection (Änderung) Act 2020 oder PDPA-Änderungen eingeführt wurden, trat am 1. Februar 2021 in Kraft. Die nächste Reihe von Änderungen trat am 1. Oktober 2022 in Kraft.
Der PDPA wurde erstmals im Oktober 2012 vom Parlament von Singapur verabschiedet und bis Juli 2014 in drei Phasen umgesetzt.
Werden Sie in wenigen Minuten PDPA-konform
Richten Sie in 3 einfachen Schritten einen Cookie-Einwilligungsbanner ein und automatisieren Sie Ihre Compliance.