Gérez le consentement des utilisateurs en ligne et soyez en conformité avec la PDPA
Automatisez la gestion des consentements et alignez votre entreprise sur la conformité réglementaire grâce à notre solution conviviale de consentement aux cookies, facile à utiliser et sans code.
La solution n°1 de consentement aux cookies, à laquelle font confiance 1.5 millions+ de sites web


Vérifiez votre conformité au PDPA
CookieYes analyse votre site web et vous informe des données personnelles collectées via les cookies.
La PDPA (Personal Data Protection Act – Loi sur la protection des données personnelles) de Singapour est une loi qui régit la collecte, l’utilisation et la divulgation de données à caractère personnel par des organisations privées. Elle vise à protéger les données personnelles des individus et oblige les organisations à utiliser les données personnelles à des fins légitimes et raisonnables. La PDPA a été promulguée en 2012 et a été modifiée en novembre 2020 par (l’avenant à) la loi sur la protection des données personnelles de 2020. La PDPA est entrée en vigueur le 1er février 2021.
Liste de contrôle de la conformité à la PDPA pour les sites Web
- Obtenir le consentement de l’utilisateur pour les cookies et les traceurs
- Enregistrer les consentements des utilisateurs à titre de preuve
- Inclure une politique de confidentialité précise et actualisée
- S’inscrire au registre « Ne pas appeler » (DNC)
- Limiter la collecte de données à des fins légitimes
- Notifier les violations de données aux autorités de protection des données (DPA) et aux utilisateurs.
Conformez-vous à la PDPA de Singapour en utilisant CookieYes
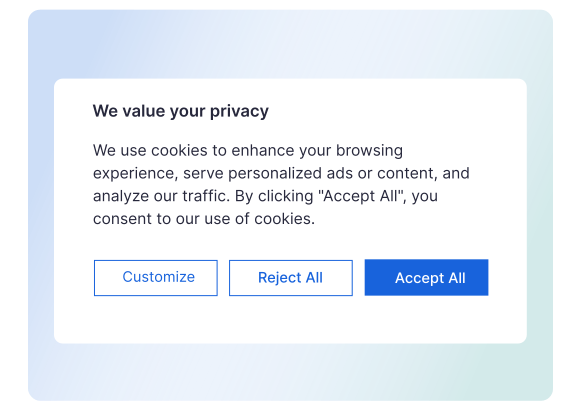
Affichez une bannière de consentement aux cookies pour les visiteurs
La PDPA exige des entreprises qu’elles informent les utilisateurs de l’utilisation et de la divulgation de leurs données personnelles au moment de la collecte et qu’elles leur demandent leur consentement.
With CookieYes you can
- analyser votre site Web à partir d’une base de données de plus de 100 000 cookies
- afficher une bannière de cookies personnalisée reflétant votre marque
- afficher un widget de révision du consentement permettant aux utilisateurs de retirer leur consentement
Automatisez la gestion du consentement
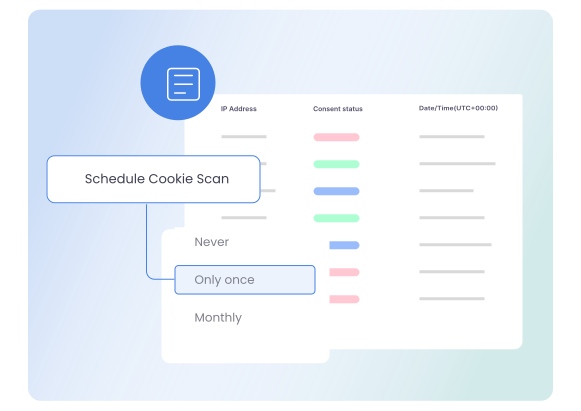
Les entreprises doivent également s’assurer qu’elles respectent en permanence les obligations de la PDPA en matière de consentement et utiliser des outils automatisés.
With CookieYes you can
- bloquer automatiquement tous les cookies de tiers avant d’obtenir le consentement de l’utilisateur
- programmer l’analyse des cookies pour une conformité continue
- enregistrer les journaux de consentement pour prouver le consentement lors des contrôles
Générez une politique de confidentialité conforme à la loi
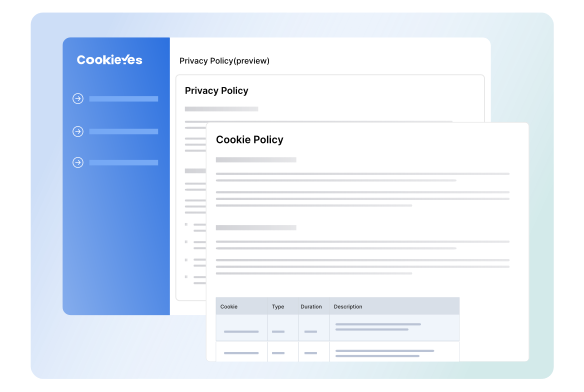
En vertu de la PDPA de Singapour, les entreprises doivent informer les utilisateurs des raisons pour lesquelles elles collectent des données personnelles et cela doit être facile à lire et à comprendre.
With CookieYes you can
- Utilisez notre modèle de politique préétabli
- Générez votre politique de confidentialité en quelques minutes
- Copiez-collez simplement la politique sur votre site Web
Apprenez-en plus sur la PDPA de Singapour et faites un pas de plus vers la conformité

Qu’est-ce que la PDPA de Singapour ?
La loi sur la protection des données personnelles (Personal Data Protection Act) est une loi promulguée par Singapour qui vise à réglementer la collecte, l’utilisation et la divulgation des données à caractère personnel par les organisations du secteur privé. La PDPA de Singapour a été adoptée par le Parlement de Singapour en octobre 2012 et est entrée pleinement en vigueur en juillet 2014.
L’avenant à la loi sur la protection des données personnelles (ou Avenants à la PDPA) de 2020 a été adopté en novembre 2020. La première série d’avenants est entrée en vigueur le 1er février 2021, y compris les notifications obligatoires en cas de violation des données et de nouvelles exemptions pour le traitement des données sans consentement. L’augmentation de la sanction pécuniaire prévue par l’amendement est entrée en vigueur le 1er octobre 2022.

À qui s’applique la PDPA ?
La PDPA de Singapour s’applique à toute entreprise du secteur privé qui traite les données à caractère personnel des résidents de Singapour. À l’image des réglementations sur la confidentialité des données comme le RGPD dans l’UE et le Royaume-Uni et la LGPD du Brésil, la PDPA Singapour a une portée extraterritoriale, ce qui signifie que les organisations en dehors du pays peuvent être tenues de se conformer à la loi si elles collectent, utilisent ou divulguent les données des résidents de Singapour.
La PDPA ne s’applique pas aux organisations du secteur public, y compris les ministères et les services gouvernementaux. Le secteur public est régi par d’autres lois telles que la loi sur le secteur public (Public Sector – Governance) 2018 et le Manuel d’instruction du gouvernement sur la technologie de l’info-communication et la gestion des systèmes intelligents (Government Instruction Manual on Infocomm Technology & Smart Systems Management).

Quels sont les droits des consommateurs en vertu de la PDPA ?

Droit d’être informé
Le droit d’être informé de la manière dont leurs données personnelles seront utilisées, et d’être notifié si les données personnelles sont divulguées à des tiers.

Droit d’accès
Le droit d’accéder aux données à caractère personnel et de pouvoir les obtenir gratuitement dans un format clair et lisible.


Quelles sont les sanctions en cas de non-respect de la loi ?
La sanction financière maximale en cas de non-respect de la loi est une amende pouvant aller jusqu’à 10 millions de SGD (environ 7,4 millions d’USD) ou 10 % du chiffre d’affaires annuel d’une organisation à Singapour. Le non-respect des dispositions de la PDPA, telles que le fait d’établir un registre de numéros de téléphone exclus, est passible, en cas de condamnation, d’une amende n’excédant pas 7 400 USD et/ou d’une peine d’emprisonnement n’excédant pas trois ans.
Les personnes qui subissent des pertes ou des dommages à la suite d’une violation de la PDPA disposent de droits d’action privés et peuvent engager des procédures civiles contre les organisations.
FAQ sur la conformité à la PDPA
La première série de changements introduits par (l’avenant à) la loi sur la protection des données personnelles (ou Avenants à la PDPA) de 2020 est entrée en vigueur le 1er février 2021. La série suivante d’avenants est entrée en vigueur le 1er octobre 2022.
La PDPA a été adoptée pour la première fois par le Parlement de Singapour en octobre 2012 et a été mise en œuvre en trois phases jusqu’en juillet 2014.
Accélérez votre conformité au PDPA en quelques minutes
Configurez une bannière de consentement aux cookies en 3 étapes simples et automatisez votre conformité.